无日志政策与公开审计
Proton VPN 表示不会保存浏览历史、连接会话长度或可用于追踪个人的 IP 活动记录。它的无日志政策经过独立审计,相关结果对外公开,用户可以了解其隐私声明的验证方式。
Proton VPN 总部位于瑞士,应用程序采用开源形式。开源和审计增强了透明度,但并不意味着所有网络风险都会自动消失;识别钓鱼、维护账户密码仍然重要。
PRIVACY, EXPLAINED
VPN 加密、无日志政策、Kill Switch、NetShield 和 Secure Core 并不是同一种保护。这里逐项解释它们的作用、适用场景及套餐差异,帮助你使用真正需要的功能。
Windows · macOS · Android · iPhone / iPad
Proton VPN · 进阶保护
这些保护针对不同风险,按实际场景开启才合理。
Proton VPN 表示不会保存浏览历史、连接会话长度或可用于追踪个人的 IP 活动记录。它的无日志政策经过独立审计,相关结果对外公开,用户可以了解其隐私声明的验证方式。
Proton VPN 总部位于瑞士,应用程序采用开源形式。开源和审计增强了透明度,但并不意味着所有网络风险都会自动消失;识别钓鱼、维护账户密码仍然重要。
Proton VPN 的应用提供开源代码,第三方研究人员能够检查实现细节。官方也公开独立审计结果,包括对无日志政策等内容的检查。
对普通用户来说,这意味着安全声明有更多可验证信息,而不是只能相信宣传语。不过客户端仍需要持续更新,新版本中的安全修复不应长期忽略。
当 VPN 因网络中断或服务器切换而意外掉线时,Kill Switch 可以阻止网络流量绕过 VPN 直接访问互联网,降低真实 IP 与 DNS 查询暴露的风险。该功能在免费和付费方案中均可使用。
普通 Kill Switch 主要针对意外断线。支持高级 Kill Switch 的平台还可限制设备只能在 VPN 连接下访问网络。不同系统的设置入口和功能范围略有不同;如果断开 VPN 后突然无法联网,应先检查这里。
NetShield 能在 DNS 解析阶段拦截部分广告、跟踪域名和已知恶意站点,减少不必要的请求。它是 Proton VPN 的付费高级功能,不应写成免费用户默认拥有的能力。
由于 NetShield 工作在 DNS 层面,它不能拦截所有页面内广告,也不等同于杀毒软件。若系统使用第三方 DNS 或其他安全软件接管解析,还可能影响过滤效果。
Secure Core 会先让流量经过 Proton VPN 位于瑞士、冰岛等重视隐私地区的受保护服务器,再从目标出口节点进入互联网。对于有更高网络攻击风险的场景,这种路径提供额外防护。
它属于高级功能,并不是每次上网都必须开启。因为增加了中转环节,延迟可能上升;日常浏览可先使用普通连接,需要更强网络层保护时再考虑 Secure Core。
Split Tunneling 允许指定部分应用或 IP 通过 VPN,其他连接按正常网络访问。例如,需要保护浏览器流量,但让某个局域网应用继续使用本地网络时,可以按实际情况设置。
该功能需要付费方案。Windows 与 Android 有相关选项;macOS 的分流目前属于实验性功能,某些基于 WebKit 的应用存在限制。iPhone/iPad 不应按 Windows 的分流界面照搬教程。
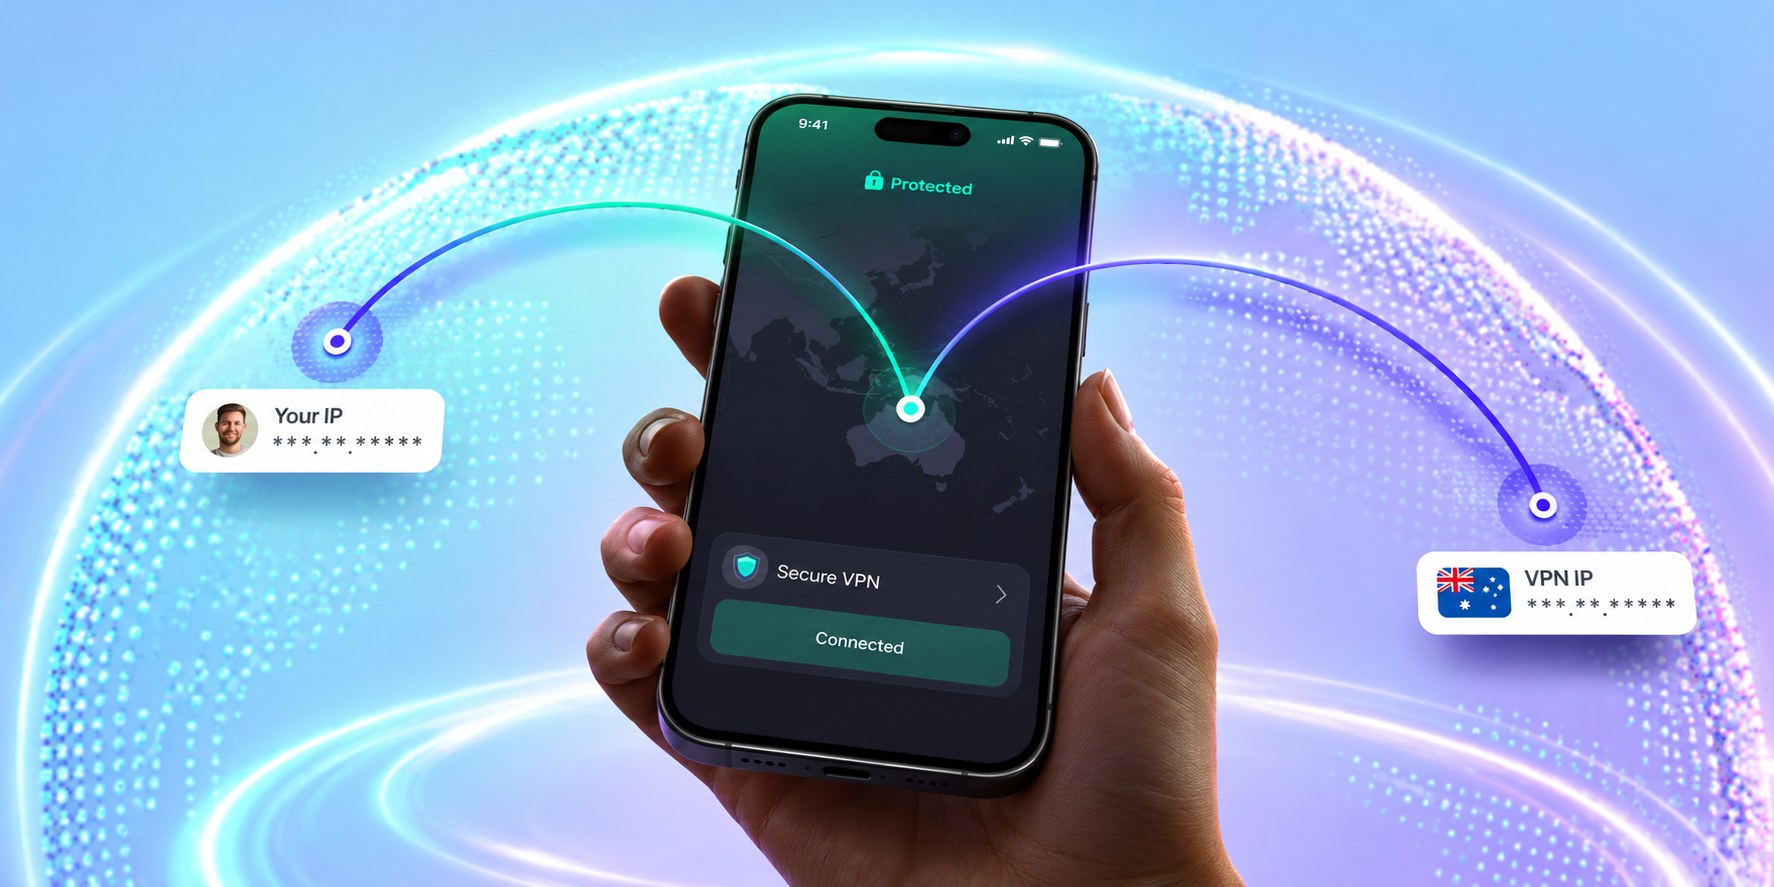
正常连接 Proton VPN 后,DNS 查询可以在 VPN 隧道中由其服务器处理,帮助减少通过本地 DNS 泄露访问域名的风险。网站看到的公网出口地址也通常会变为 VPN 服务器地址。
确认是否连接成功时,可以同时查看客户端状态和公网 IP。请记住,看到 VPN IP 并不意味着关闭了浏览器定位权限,也无法阻止已登录账户向网站主动提供身份信息。
用户评价
安全功能不仅要好用,也要清楚它们分别能拦截哪些风险。
实用功能与使用场景
无日志、Kill Switch、NetShield、Secure Core 看似都与隐私相关,解决的问题其实完全不同。
VPN 隧道用于保护设备与服务器之间的网络传输;无日志政策则关心服务端是否保存可关联用户的上网活动。Proton VPN 公开无日志政策与审计信息,为用户提供了可查证的材料。
即使 VPN 服务不记录浏览活动,你主动登录的平台也可能保存账号历史。安全预期需要建立在具体威胁模型上,而不是“一键匿名”的广告承诺。
Kill Switch 关注 VPN 意外断线,阻断可能的直连流量;NetShield 在 DNS 层面过滤部分广告、跟踪与恶意域名。前者处理链路中断,后者处理域名请求,不能混为一谈。
NetShield 不是杀毒软件,也无法覆盖所有页面广告;即便开着它,依然需要谨慎对待浏览器下载和钓鱼链接。
Secure Core 会让流量先经过受保护的核心节点再进入出口节点,为网络层攻击防护提供额外路径。多一次中转可能增加延迟,因此不是任何联网场景都必须开。
需要更高安全性时,先确认套餐支持及使用平台,再评估速度与保护要求的平衡。日常轻量浏览时普通 VPN 连接通常已经具备基础加密保护。
常见问题
围绕安装、连接、套餐及隐私保护,回答实际使用中最容易遇到的问题。
官方的无日志政策表示不会保存浏览活动、会话长度或可追溯个人上网行为的连接日志,并提供第三方审计作为验证资料。需要区分的是,VPN 服务不记录浏览历史,不代表你登录的网站、浏览器或搜索服务也不会记录。网站的 Cookie 和账户活动仍由各自服务管理。
普通连接主要使用 VPN 服务器作为出口;Secure Core 会先把流量送入受保护的核心服务器,再通过出口服务器访问网络,为高风险场景增加一层网络路径保护。额外中转可能提高延迟。对于一般浏览,快速连接往往更直接;是否启用取决于风险要求及付费套餐支持情况。
NetShield 是 DNS 层面的过滤功能,可以阻止部分广告、跟踪域名和已知恶意网站请求;它不是全功能杀毒软件,也无法阻止所有网页广告或钓鱼方式。NetShield 属于需要相应付费套餐的高级功能。如果使用第三方 DNS 或部分安全软件,过滤结果可能受到影响。
可以,在支持的平台上使用 Split Tunneling,可按规则指定哪些应用通过 VPN、哪些使用普通网络。它是付费功能。Windows 和 Android 有相应设置;macOS 分流仍有实验性限制,尤其 WebKit 应用。iOS 端不能照着 Windows 截图寻找相同入口。
正常情况下,Proton VPN 会通过加密隧道处理 DNS 查询,避免域名解析直接暴露给本地网络。自己再设置第三方 DNS 可能与 NetShield 的过滤机制冲突。如果你开启 NetShield 后发现过滤不生效,先检查系统及安全软件是否另行接管了 DNS。
VPN 隧道负责加密传输,并不能判断你下载的每一个文件是否安全。Proton VPN 的 NetShield 可以拦截部分恶意域名,但并不能覆盖所有钓鱼和恶意程序。关键账户的两步验证、浏览器安全提示和系统安全更新仍然必须重视。
Stealth 是 Proton VPN 提供的协议之一,旨在改善部分受限网络中的可连接性,但是否成功依赖所在网络和平台实现。先确认网络本身正常、账户可用,再让 Smart Protocol 自动选择;必要时在客户端允许的范围内试用其他协议。没有任何协议能保证所有网络环境都可连。
Kill Switch 的作用是在 VPN 意外断线后阻止不经 VPN 的网络流量。如果 VPN 服务器连接失败,系统可能暂时无法上网,这是保护机制的一部分。先确认 VPN 是否成功重连,再查看 Kill Switch 模式;不要为了恢复网络就忽略原因而长期关闭所有防护。
不是。它基于 DNS 层面的拦截能力工作,无法判断所有链接、文件和社交工程诈骗。系统更新、浏览器提示与账户保护仍然必要。
支持设备
选好系统版本,安装并登录 Proton 账户。之后便可通过快速连接开始使用。